ホームページは「公開したら終わり」ではありません。お店の設備と同じように、定期的な点検が必要な会社の資産です。
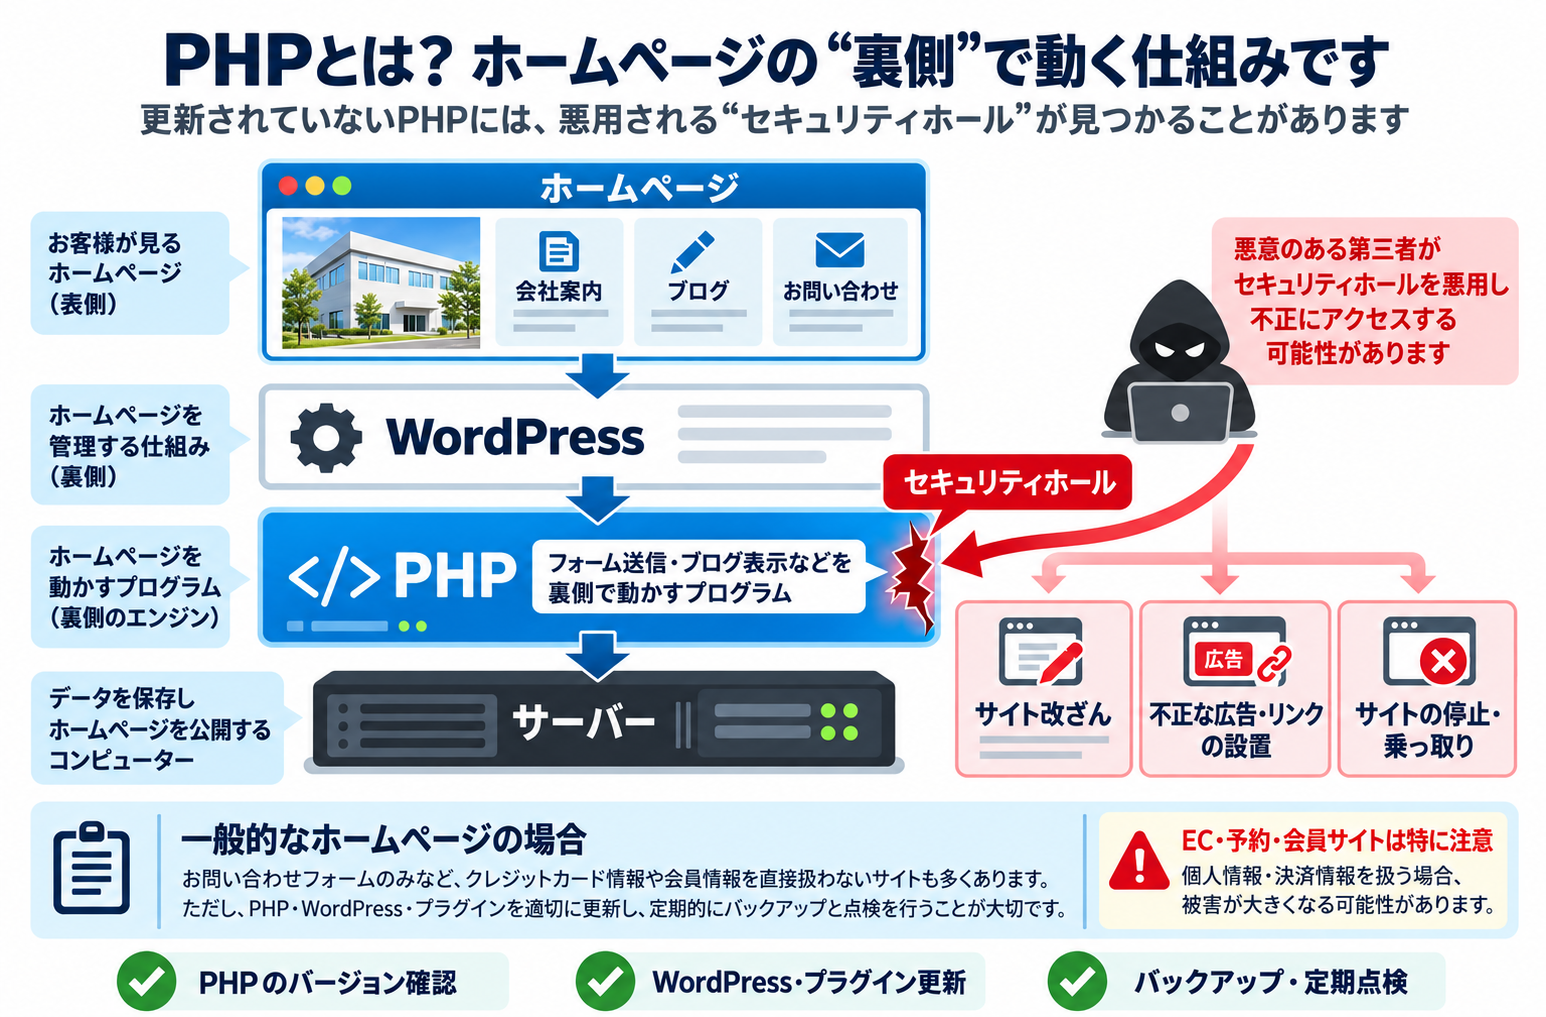
2026年10月21日の夜、多くのウェブサイトで使われているPHPに重大な脆弱性が見つかり、高市総理が自身のSNS(X)で「今夜中に対応してほしい」と緊急の呼びかけを行いました。対象のお客様への対応は、すでにほぼ完了しています。この記事では、今回のPHPの話に加えて、今後のNode.js・AI活用時のセキュリティまで、ITが専門ではない経営者の方にもわかる言葉でまとめました。
お気軽にメッセージ・お問い合わせください。
今回の経緯
2026年10月21日夜、多くのウェブサイトで使われているプログラミング言語「PHP」に、重大な脆弱性が2件見つかりました。当日中に高市総理が自身のXで「今夜中に対応してほしい」と緊急の呼びかけを行い、「修正をすぐに適用できない場合は、ウェブサイトなどを一時的に停止することも対策の一つ」と発信するほどの出来事でした。一国の総理が直接呼びかけるというのは、近年あまり見られない動きではないでしょうか。
こうした出来事と、ここ数年のAIの急速な進化を背景に、Webサイトを取り巻く状況が大きく変わってきていると考えます。今回、現状のご報告と、今後の考え方についてまとめます。
現状の対応について
テラデザインのお客様にも、ワードプレスでホームページを運用されている方が多数いらっしゃいます。10月21日・22日の2日間、その対応作業にあたりました。対象のお客様へはすべてメールでご連絡済みで、対応も進んでいます。
作業の多くは、古いバージョンのまま残っていたPHP・WordPress本体・プラグインを、バックアップを取得したうえで新しく構築し直すことでした(お客様のご了承が前提のため、一部確認待ちのサイトもあります)。
そもそもPHP・Node.jsって何?
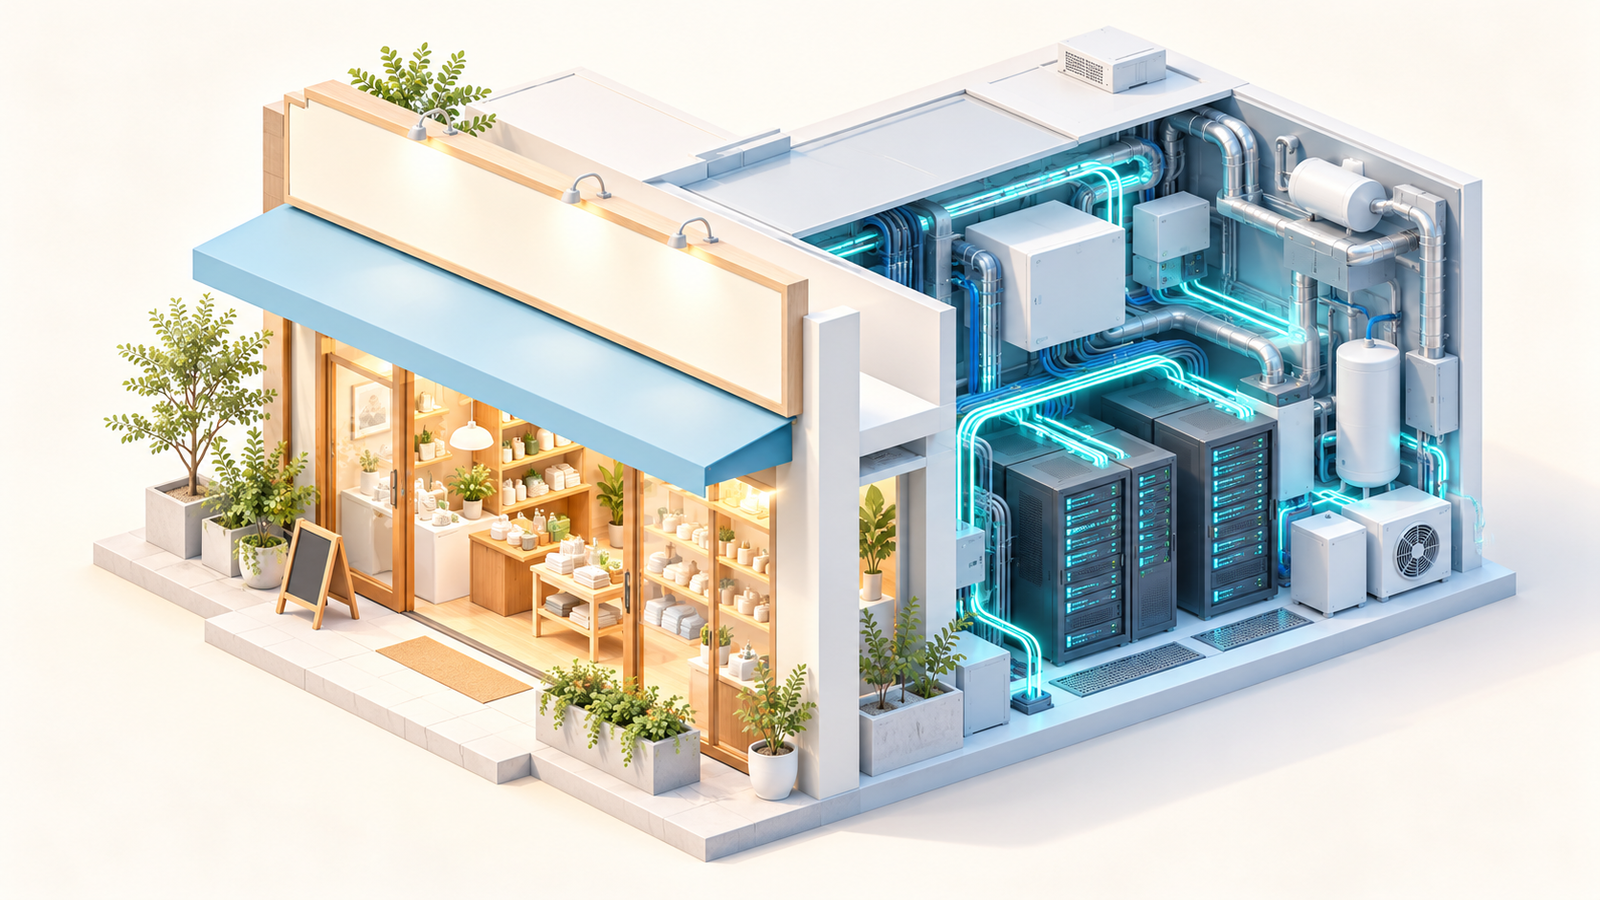
ホームページをお店に例えると、デザインや写真は「看板・内装」です。一方でPHPやNode.jsは、お問い合わせを受けたり、顧客情報を管理したり、画面を動かしたりする「裏側の設備」にあたります。
| 技術 | 役割 | よく使われる場所 |
|---|---|---|
| PHP | ページを表示する仕組み | WordPress、問い合わせフォーム |
| Node.js | 高速な処理・連携を行う仕組み | 予約システム、チャット、管理画面 |
この裏側の設備自体が悪いわけではなく、むしろ便利なサイトをつくるための大切な土台です。問題は、設備の部品(WordPress本体・テーマ・プラグイン等)に見つかった不具合を、長期間そのままにしてしまうことです。
古いまま放置すると、何が起こるのか
ソフトウェアには、ときどき「脆弱性」という弱点が見つかります。壊れた鍵や、閉まりきらない窓のようなものです。直す方法が出ても、更新しなければ弱点は残り続けます。
- ホームページを書き換えられ、偽サイトに誘導される
- 問い合わせフォーム経由の情報が漏えいする
- 管理画面を奪われ、復旧できなくなる
- サイトが他社を攻撃する「踏み台」に使われる
- 復旧対応や営業停止で時間と信用を失う
サイトの種類によって、リスクの大きさは変わります
お問い合わせ程度のシンプルなホームページの場合、保管されている情報はメールアドレスなど限られたものがほとんどです。乗っ取りが起きても、流出する情報は限定的なケースが多く、過度に心配しすぎなくてもよい場合があります。
一方、ECサイト・会員サイト・アプリなど、顧客の個人情報や購買履歴を保管している場合は話が変わります。保管していた顧客情報がそのまま失われてしまう可能性、ウェブサイト自体が消えてしまう、あるいは全く別の内容に書き換えられてしまう可能性、そして乗っ取られたサイトが、そこを踏み台にして別の会社のウェブサイトを攻撃する側に使われてしまう可能性もあります。ECサイトや会員サービス、アプリを運営されている事業者様にとっては、これは非常に大きな問題です。お客様の情報をお預かりしている立場として、通常のホームページ以上に厳重な対策が必要になります。
八王子の中小企業経営者様・店舗様へ
- まずは「自社のサイトが、シンプルなホームページなのか、ECサイト・会員サイト・アプリなのか」を確認してください。
- シンプルなホームページの場合は、本記事のチェックリスト(6項目)に沿って点検を進めていただければ十分なケースが多いです。
- ECサイト・会員サイト・アプリを運営されている場合は、顧客情報の保管場所・バックアップ体制・復旧手順を、制作会社・保守会社と一緒に今一度確認することをおすすめします。
- 「何から始めればいいかわからない」という場合は、無理に自己判断せず、ぜひテラデザインにご相談ください。
AI時代は、攻撃も対策も速くなった
以前は攻撃にも専門知識と時間が必要でした。今はAIによって、弱点を探す・古いバージョンを見つける作業が高速化しています。「小さな会社だから狙われない」は通用しにくくなりました。
だからこそAIは、守るためにも使う価値があります。ただしAIに任せれば安全になるわけではありません。更新状況の確認やリスクの洗い出しを速くする補助役であり、最終的な判断は制作会社・保守担当者と行う必要があります。
課題整理から実装・社内定着まで伴走します。
まず確認したい6項目
- PHPのバージョンは保守対象か
- WordPress本体・テーマ・プラグインを更新しているか
- 管理者アカウントが整理されているか(退職者・外注先を残さない)
- バックアップから本当に復旧できるか
- 問い合わせフォームと顧客データの扱いが明確か
- 異常時の連絡先と対応手順が決まっているか
AIをビジネスで使う時のセキュリティ
ここまではホームページの話でしたが、ChatGPTなどの生成AIを業務で使う場面にも注意が必要です。
- 顧客名・電話番号・契約内容など個人情報をそのままAIに入力しない
- 社外秘の資料をAIツールにアップロードする前に、社内規定を確認する
- APIキー(AIサービスとの接続に使う合言葉)をコードやメールに直接書かない。漏えいが疑われたらすぐに無効化・再発行する
- 無料AIツールの利用規約で、入力データが学習に使われる設定になっていないか確認する
AIは強力な武器ですが、何を入力しているかを経営者自身が把握しておくことが、情報漏えいを防ぐ一番の近道です。あわせて中小企業のAI利用規程のひな形もご参考ください。
すべてワードプレスから移行すべき?
一律に移行すべきではありません。最近は、ワードプレス自体のセキュリティホールが見つかることも増えており、セキュリティの弱さが指摘される場面も出てきました。今後は、ワードプレス以外の選択肢を検討する場面も増えていくと考えています。
また、最近はAIエージェントで運用できるCMS(ホームページ管理の仕組み)も登場しています。ただ、実際にはまだAIエージェントを使いこなせていないお客様が多いのが実情です。そのため、テラデザインでは、AIエージェント運用以外の選択肢も含めて検討を進めています。
会社案内中心で更新が少ないなら静的サイトも選択肢になりますが、日常的に更新する場合は保守体制を整えて現状の仕組みを安全に運用する方が適切な場合もあります。大切なのは、流行だけで決めず、「何を守るのか」「誰が更新するのか」「障害時に誰が戻すのか」を先に決めることです。
AIの進化とビジネスチャンス
一方で、AIの進化はビジネスの集客面で大きな可能性を広げています。これまで時間がかかっていたコンテンツ制作が、ブログ記事はもちろん、ホームページ本体のコンテンツも大量に増やせる時代になりました。しかもそれは、競合サイトを分析した上で、競合に勝てる内容を設計することも可能です。加えて、動画やSNSの発信も大量に行えるようになっています。
このAIを導入している会社と、導入していない会社との差は、今後さらに大きく開いていくと考えます。
テラデザインとしては、大手企業よりも、中小企業や個人店舗こそAIを味方につけるべきだと提唱したいと考えています。大手企業は社内規定やセキュリティ上の制約から、Copilotなど使用できるAIツールに制限がかかっているケースが多くあります。今のこの時代に、AIを使って業務の効率化・自動化を進め、さらに新しい仕事を生み出せる会社こそが、今後伸びていくのではないでしょうか。
まとめ・ご相談窓口
セキュリティ対策は、一度の工事で終わるものではなく、毎月の小さな点検の積み重ねが被害の確率を下げます。「サイトが何でできているか分からない」という状態なら、まずは現状確認から始めましょう。
テラデザインでは、PHP・WordPress・Node.jsのバージョン確認から、AI活用時のセキュリティ相談まで対応しています。今、ホームページのPHPやセキュリティ、表示の不具合などで気になることがある方は、お気軽にメッセージ・お問い合わせください。
よくある質問
Q. シンプルなホームページでも、セキュリティ対策は必要ですか。
A. お問い合わせ程度のシンプルなサイトであれば、保管されている情報はメールアドレス程度のことが多く、過度に心配しすぎなくてよい場合もあります。ただし、PHPやWordPressの更新が止まっていると、サイトの改ざんや踏み台化のリスクはゼロではないため、最低限の点検はおすすめします。
Q. ECサイトや会員サイトの場合、何が違いますか。
A. 顧客の個人情報や購買履歴を保管している場合、情報が失われる、サイトが乗っ取られる、他社への攻撃の踏み台にされるといった可能性があり、通常のホームページ以上に厳重な対策が必要になります。
Q. ワードプレスはもうやめたほうがよいのでしょうか。
A. 一律に移行すべきとは考えていません。更新頻度や会員・予約機能の有無、社内の運用体制によって最適解は変わります。保守体制を整えたうえで現状の仕組みを安全に運用する選択肢もあります。
Q. 何から始めればよいかわかりません。
A. 自己判断で進めず、まずは現状確認から始めることをおすすめします。PHP・WordPress・Node.jsのバージョンや管理者アカウント、バックアップ体制の確認だけでも、次に取るべき行動が見えてきます。ご不明な点はお気軽にご相談ください。
著者プロフィール
小宮山 泉(株式会社テラデザイン代表。中小企業・店舗のWeb制作とAI活用を支援しています。業種ごとの現場感を踏まえ、無理のない範囲での導入提案を心がけています。)
※本記事は一般的な情報提供を目的としたものです。個別の脆弱性対応・設定変更・侵害の疑いがある場合は、契約中のサーバー会社・制作会社・セキュリティ専門家にご相談ください。