
はじめに(この記事は約8分で読めます)
「ホームページが何かおかしい」「見慣れないページが表示される」というご相談を受けることがあります。原因の多くは、公開してから一度も手を入れていない、サイトの裏側の仕組みにあるのではないかと考えます。2026年10月には、多くのホームページの基盤である「PHP」という仕組みに重大な脆弱性が見つかり、話題になりました。社内に専任のWeb担当者がいない中小企業様にとって、こうした事態にどう備えておくべきかは悩ましいところではないでしょうか。この記事では、放置のリスクを簡単に整理したうえで、自社で対応が難しい場合に、誰が判断し、制作会社とどのように役割分担を決めておくべきかを具体的に整理します。
目次:ホームページの保守体制づくりの基本
- 結論:ホームページは「作って終わり」にできない理由
- 2026年10月に何が起きたのか
- なぜ自動化された攻撃に狙われるのか
- 放置するとどんな被害につながるのか
- 保守体制づくりの基本:誰が、何を決めるか
- 緊急連絡フローのつくり方
- 制作会社・保守会社との役割分担の決め方
1. 結論:ホームページは「作って終わり」にできない理由
結論から述べますと、ホームページは一度公開した後も、お店の設備と同じように継続的な点検が必要な会社の資産です。見た目が変わっていなくても、裏側で動いている仕組みには日々弱点(脆弱性)が見つかっており、放置すればサイトが書き換えられる・乗っ取られるという事態につながる可能性があります。2026年10月に明らかになったPHPの重大な脆弱性は、この必要性を改めて浮き立たせた出来事ではないかと考えます。問題は「対応するかどうか」ではなく、「いざというときに誰が動くかを、あらかじめ決めてあるかどうか」にあるのではないでしょうか。
2. 2026年10月に何が起きたのか
2026年10月21日、多くのホームページの土台として使われているプログラミング言語「PHP」に、CVE-2026-109618・CVE-2026-109619という2件の重大な脆弱性が公表されました。通称「PHP2Shell」と呼ばれ、いずれも危険度を示す指標(CVSS v4.0)で9.2という高い値がついています。
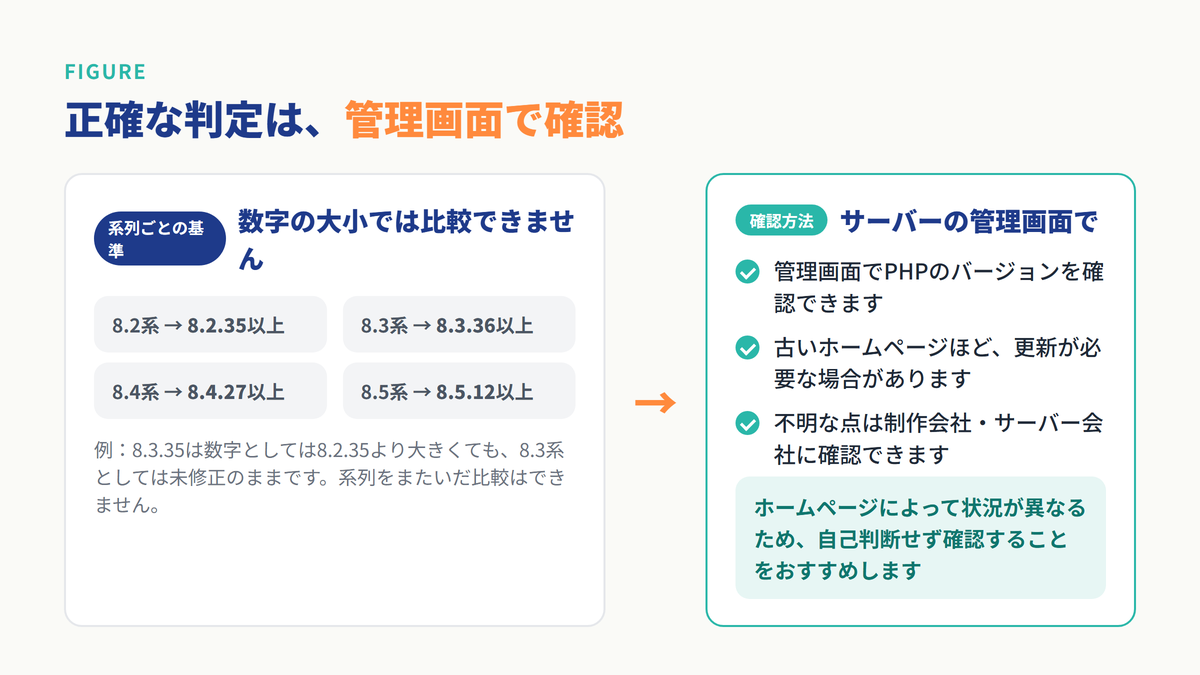
修正版はPHP 8.2.35・8.3.36・8.4.27・8.5.12として、8.2系・8.3系・8.4系・8.5系それぞれの系列ごとに提供されました。この基準は系列ごとに別々の番号になっているため、数字の大小だけで「修正済みかどうか」を比較することはできません。たとえば「8.3.35」は数字としては8.2.35より大きく見えますが、8.3系としては未修正のバージョンにあたります。これとは別に、PHP 8.1以前についてはすでに公式のサポート自体が終了しており、系列をまたいだ話として、修正プログラム(パッチ)が今後も提供されません。つまり「対応している系列の中で修正版に上げる必要があるケース」と、「サポートが切れた古い系列を使っているケース」は分けて考える必要があり、どちらに該当するかをご自身の判断だけで切り分けるのは難しいところです。基本的には最新に近いバージョン(8.3系以上など)にしておくほうが安心とはいえますが、「〇〇以降なら安全」と言い切れるものではないため、自社のサイトが現在どのバージョン・系列で、対応が必要な状態にあるかどうかは、必ずホームページの制作会社やサーバー会社に確認することをおすすめします。
同じ日には、サーバー処理に使われる「Node.js」でも10件の脆弱性(うち4件が重大度「高」)に対する緊急の修正が配信されたと報じられています。
この件の技術的な背景や、AIを業務で使う際のセキュリティについては、以前の記事「ホームページのPHP・Node.js・AIセキュリティ──経営者のためのやさしい解説」でも整理していますので、合わせてご確認いただければと思います。
※2026年10月時点の情報です。バージョン名・修正状況は変わる可能性がありますので、最新の内容は公式サイトでご確認ください。
3. なぜ自動化された攻撃に狙われるのか
以前は、こうした脆弱性を見つけて攻撃するには専門知識と時間が必要でした。しかし現在は、更新が止まったままのサイトを機械的に探し出す仕組みが広く使われており、脆弱性の公表前後には、自動化された攻撃の試みが世界的に多数観測されたと複数のセキュリティベンダーが報告しています。
つまり「狙われるほど目立つ会社ではない」という考え方は、通用しにくくなっていると考えられます。更新が止まっているサイトであれば、会社の規模にかかわらず対象になり得るのではないでしょうか。
4. 放置するとどんな被害につながるのか
脆弱性を放置した場合、サイトの内容を書き換えられたり、問い合わせフォームの情報が外部に漏れたり、管理画面を乗っ取られて自社では復旧できなくなったりする事態につながる可能性があります。「見た目が変わっていないから大丈夫」という状態と、「安全に保たれている」状態は、別のものと考える必要があるのではないでしょうか。具体的な被害のパターンについては、以前の記事「八王子のホームページ制作会社が解説|PHP放置で起きる5つの被害」で詳しく整理していますので、こちらもあわせてご覧ください。
ここからは、こうした事態を未然に防ぐために、平常時にどのような保守体制・連絡フローを整えておくべきかを具体的に見ていきます。
5. 保守体制づくりの基本:誰が、何を決めるか
社内に専任のWeb担当者がいない中小企業様にとって、脆弱性の公表から修正適用までを自社だけで完結させるのは簡単ではありません。だからこそ、平常時のうちに「誰が、何を決める役割なのか」を明確にしておくことが、保守体制づくりの出発点になると考えます。具体的には、次の2つの役割を分けて考えることをおすすめします。
- 判断役:緊急対応が必要かどうかを最終的に決める人(多くの場合は経営者本人、または経営者が権限を委任した担当者)
- 作業役:実際にバージョンアップやバックアップ取得などの作業を行い、完了後に表示やフォームの動作を確認する人(社内に詳しい担当者がいない場合は、制作会社・保守会社が担うことが多いようです)
たとえば工務店のホームページであれば、問い合わせフォームの停止は営業活動に直結します。判断役が経営者自身であっても、作業は専門知識を持つ制作会社に任せるという分担が現実的ではないでしょうか。大切なのは、「誰かがやってくれるはず」という状態を作らず、2つの役割に必ず名前を当てはめておくことと考えます。
6. 緊急連絡フローのつくり方
緊急連絡フローは、複雑な仕組みでなくても構いません。次の項目を1枚のメモにまとめておくだけで、いざというときの初動が大きく変わると考えます。
- 連絡が来たときの一次受け窓口(経営者本人か、指定した担当者か。連絡先まで明記しておく)
- 制作会社・保守会社の緊急連絡先と、連絡可能な時間帯(営業時間外の対応可否も含めて確認しておく)
- 「即対応」「翌営業日対応でよい」を判断する基準(顧客情報を扱うサイトか、問い合わせフォームが営業の生命線になっているかなど)
- サイトが一時的に表示できなくなる場合、誰に・どのタイミングで知らせるか
この取り決めがないまま緊急の連絡を受けると、誰も判断できずに対応が後手に回ってしまうことが少なくないように見受けられます。メモは経営者の手元と、制作会社・保守会社の双方で共有しておくことが望ましいと考えます。
7. 制作会社・保守会社との役割分担の決め方
保守体制づくりで最後に整理しておきたいのが、自社と制作会社・保守会社の間で「どこまでを誰が担うか」という役割分担です。すべてを制作会社に任せきりにする必要はなく、次のように線引きを決めておくと、依頼内容も伝えやすくなるのではないでしょうか。
- 日常的な点検(表示崩れ・フォーム動作の確認など)は自社で行う
- PHP・CMS・プラグインなどのバージョンアップやバックアップの取得・保管は、制作会社・保守会社に依頼する
- 緊急の脆弱性が公表された際、制作会社から連絡が来る取り決めになっているかを、契約時に確認しておく
制作会社と保守会社が別の場合は、どちらに一次連絡をするかも決めておくと混乱を防ぎやすくなります。現在契約している会社に「緊急時はどのような流れで対応してもらえるのか」を一度確認しておくことが、最初の一歩になると考えます。
まとめ
- ホームページは公開後も継続的な点検が必要な、会社の資産であること
- 2026年10月のPHPの重大な脆弱性は、自動化された攻撃が存在する現実を改めて示したこと
- 保守体制づくりの基本は、判断役と作業役を決めておくこと
- 緊急連絡フローと、制作会社・保守会社との役割分担を平常時に整理しておくことが、被害を防ぐ近道になると考えられること
まずは、現在契約している制作会社・保守会社に「緊急時の連絡フローと役割分担は決まっているか」を確認してみることから始めてみてはいかがでしょうか。
よくある質問
Q. 保守とは具体的に何をすることですか。 A. WordPress本体・テーマ・プラグイン、PHPなどのバージョンを安全な状態に保つこと、バックアップを定期的に取得すること、使われていない管理アカウントを整理することなどを指します。更新作業そのものに加えて、障害時に元の状態へ戻せるようにしておくことも、保守の重要な役割と考えます。
Q. 小さな会社のサイトでも狙われますか。 A. 自動化された攻撃は会社の規模を見て選んでいるわけではなく、更新が止まっているサイトを機械的に探し出す形で広がっていると報告されています。規模の大小にかかわらず対象になり得ると考えておくことをおすすめします。
Q. 制作会社と保守会社が別の場合、どちらに連絡すればよいですか。 A. あらかじめ「緊急時の一次連絡先」を1社に決めておくことをおすすめします。連絡を受けた会社が状況を確認し、必要に応じてもう一方の会社へ引き継ぐ流れを決めておくと、対応の遅れを防ぎやすくなるのではないでしょうか。
ホームページの保守体制や、緊急時の連絡フローが整っているかどうか不安に感じる方は、お気軽にご相談ください。テラデザインの「お店のミカタホームページ」では、制作後の運用・保守体制づくりまで含めてサポートしております。まずはLINEで、現状のサイトの状態からお気軽にお聞かせください。
LINE登録・無料相談はこちら https://lin.ee/x0ur9MD
※本記事は一般的な情報提供を目的としたものです。個別の脆弱性対応・設定変更・侵害の疑いがある場合は、契約中のサーバー会社・制作会社・セキュリティ専門家にご相談ください。
著者プロフィール
小宮山 泉(株式会社テラデザイン代表。中小企業・店舗のWeb制作とAI活用を支援しています。業種ごとの現場感を踏まえ、無理のない範囲での導入提案を心がけています。)